La Policía Nacional detiene a 43 miembros de una red que estafaba a ancianos
12 Nov 2026, 20:28
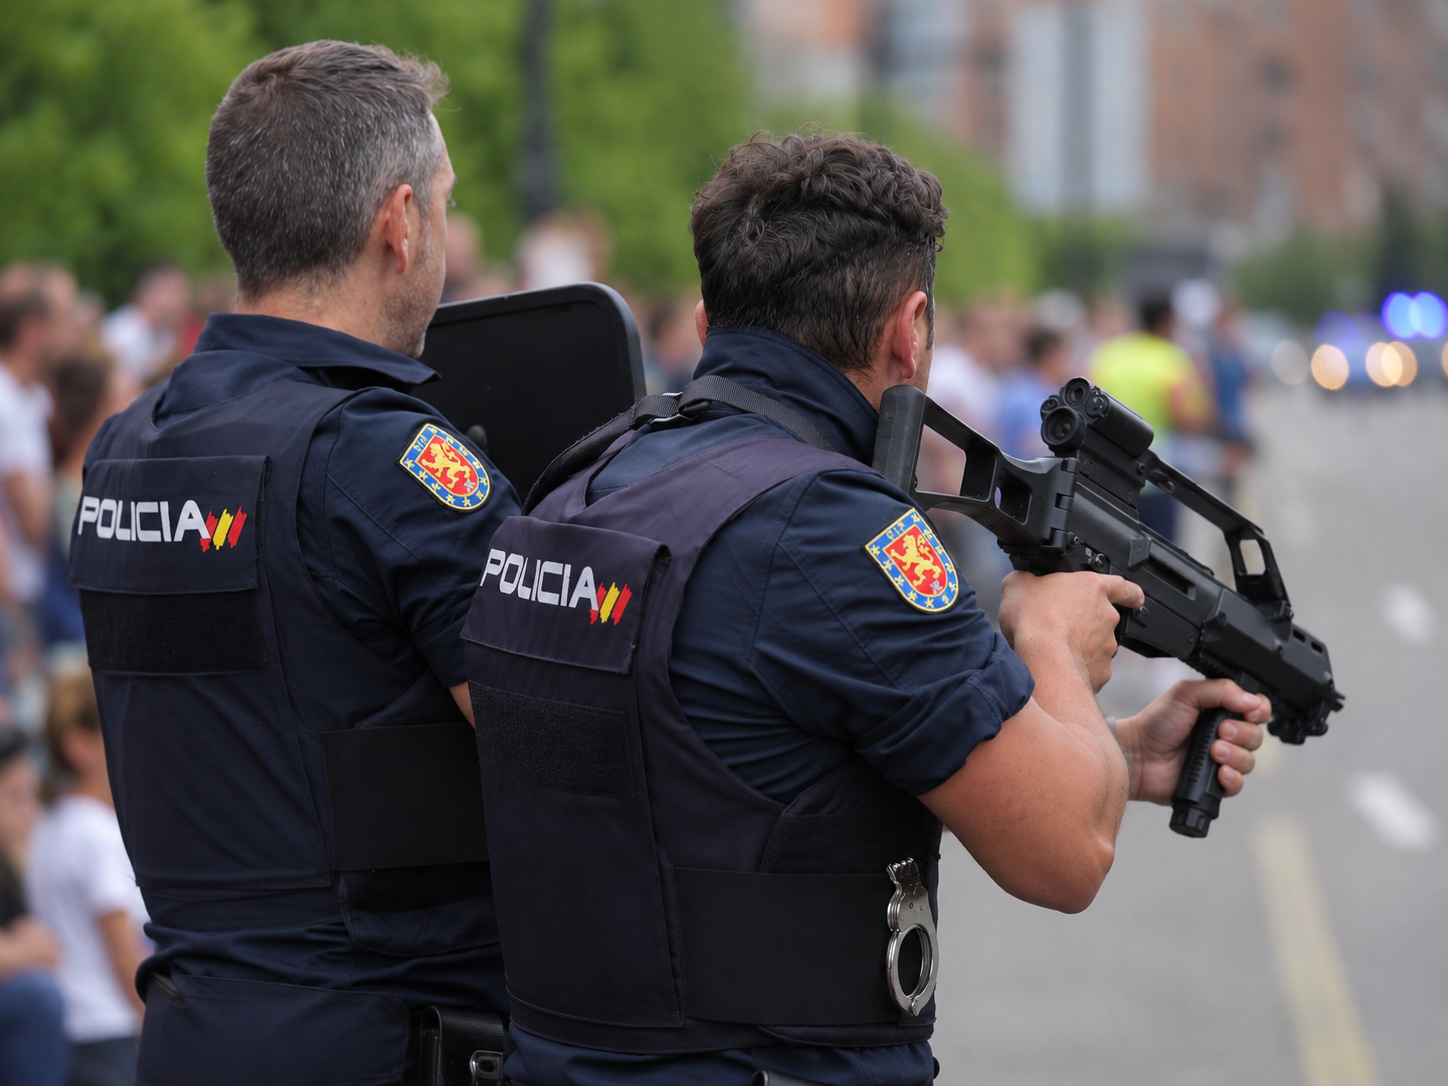
Los agentes han arrestado a 43 personas en toda España, al menos tres de ellas en la provincia de Málaga, tras más de un año de rastreo digital. La red se hacía pasar por el departamento antifraude de los bancos para vaciar las cuentas de personas mayores.
La investigación arrancó hace más de un año, cuando la Policía Nacional detectó un fuerte repunte de este tipo de engaños. Los agentes analizaron entre 300 y 400 perfiles sospechosos en Telegram, investigaron finalmente a 97 personas y lograron identificarlas con nombre y apellidos. Según el jefe del Grupo 1 de Fraude Financiero Central, adscrito a la Unidad Central de Delincuencia Fiscal, los arrestados en Málaga eran miembros itinerantes que se encontraban de paso en la zona. Ejercían como «mulas» bancarias, encargadas de recibir y mover el dinero robado.
Se han esclarecido unas 140 estafas contra otras tantas víctimas, en su inmensa mayoría mujeres mayores de 60 años, a las que los autores consideraban más vulnerables. El botín ronda los 1,2 millones de euros, de los que 1,14 millones están ya acreditados en el balance inicial. En uno de los golpes sustrajeron 50.000 euros a una sola afectada.
Al frente de la red había jóvenes de entre 20 y 30 años con un perfil técnico muy elevado, desde estudiantes de ciberseguridad hasta informáticos autodidactas que conocían los límites operativos y los protocolos de bloqueo de cada banco. Se organizaban en chats secretos de Telegram, solo accesibles por invitación y creados y cerrados para cada campaña. Los participantes no se conocían en persona. La red tenía ramificaciones en República Dominicana, Reino Unido, Tailandia y Colombia. Los cabecillas mostraban un trato «denigrante» hacia las víctimas y celebraban cada cuenta vaciada con frases como «Vamos a emplumar viejitas, chavales».
Para elegir a sus objetivos, cruzaban bases de datos obtenidas con ataques a servidores, vendidas por empleados desleales o recopiladas en campañas de telemarketing de suministros eléctricos y de telefonía. Después enviaban SMS masivos con la cabecera del remitente manipulada, de modo que el aviso aparecía en el hilo legítimo de mensajes del banco. El mensaje alertaba de un supuesto cargo fraudulento y facilitaba un teléfono de contacto.
Cuando la víctima llamaba, un suplantador, que falseaba el origen de la comunicación, se hacía pasar por empleado del departamento antifraude. La convencía de que transfiriera sus ahorros a otras cuentas para ponerlos a salvo. En otros casos le hacía instalar una aplicación maliciosa, pidiéndole incluso que borrara la oficial de su entidad, para controlar el móvil a distancia. También recurrían a un ataque de retransmisión mediante NFC: al acercar la tarjeta al teléfono creyendo hacer una verificación, los datos viajaban en tiempo real a otro dispositivo en poder de la banda.
El dinero pasaba por una doble estructura de «mulas» antes de retirarse en cajeros o de convertirse en criptomonedas en plataformas de intercambio. Algunos delincuentes amenazaron a las víctimas tras descubrir estas el engaño, para evitar que acudieran a comisaría. Ninguno de los detenidos ha ingresado en prisión provisional. El responsable de la investigación subraya que haberlos identificado es clave para que las víctimas puedan reclamar la devolución del dinero.
Imagen generada con IA
